Ein intensiver IT- und Digitalisierungstag Region 38 liegt hinter uns. Am 24. September 2026 kamen in der WelfenAkademie Braunschweig Unternehmen, IT-Verantwortliche und Interessierte zusammen, um über die Themen zu sprechen, die aktuell fast jedes Unternehmen bewegen: Künstliche Intelligenz, Cybersecurity, NIS2, Digitalisierung, Softwareentwicklung und Change Management.
Besonders stimmig war das Format: verständlich, praxisnah und werbefrei. Im Mittelpunkt standen konkrete Fragen aus dem Unternehmensalltag – nicht abstrakte Zukunftsbilder.
„Wir nutzen keine KI – außer überall.“
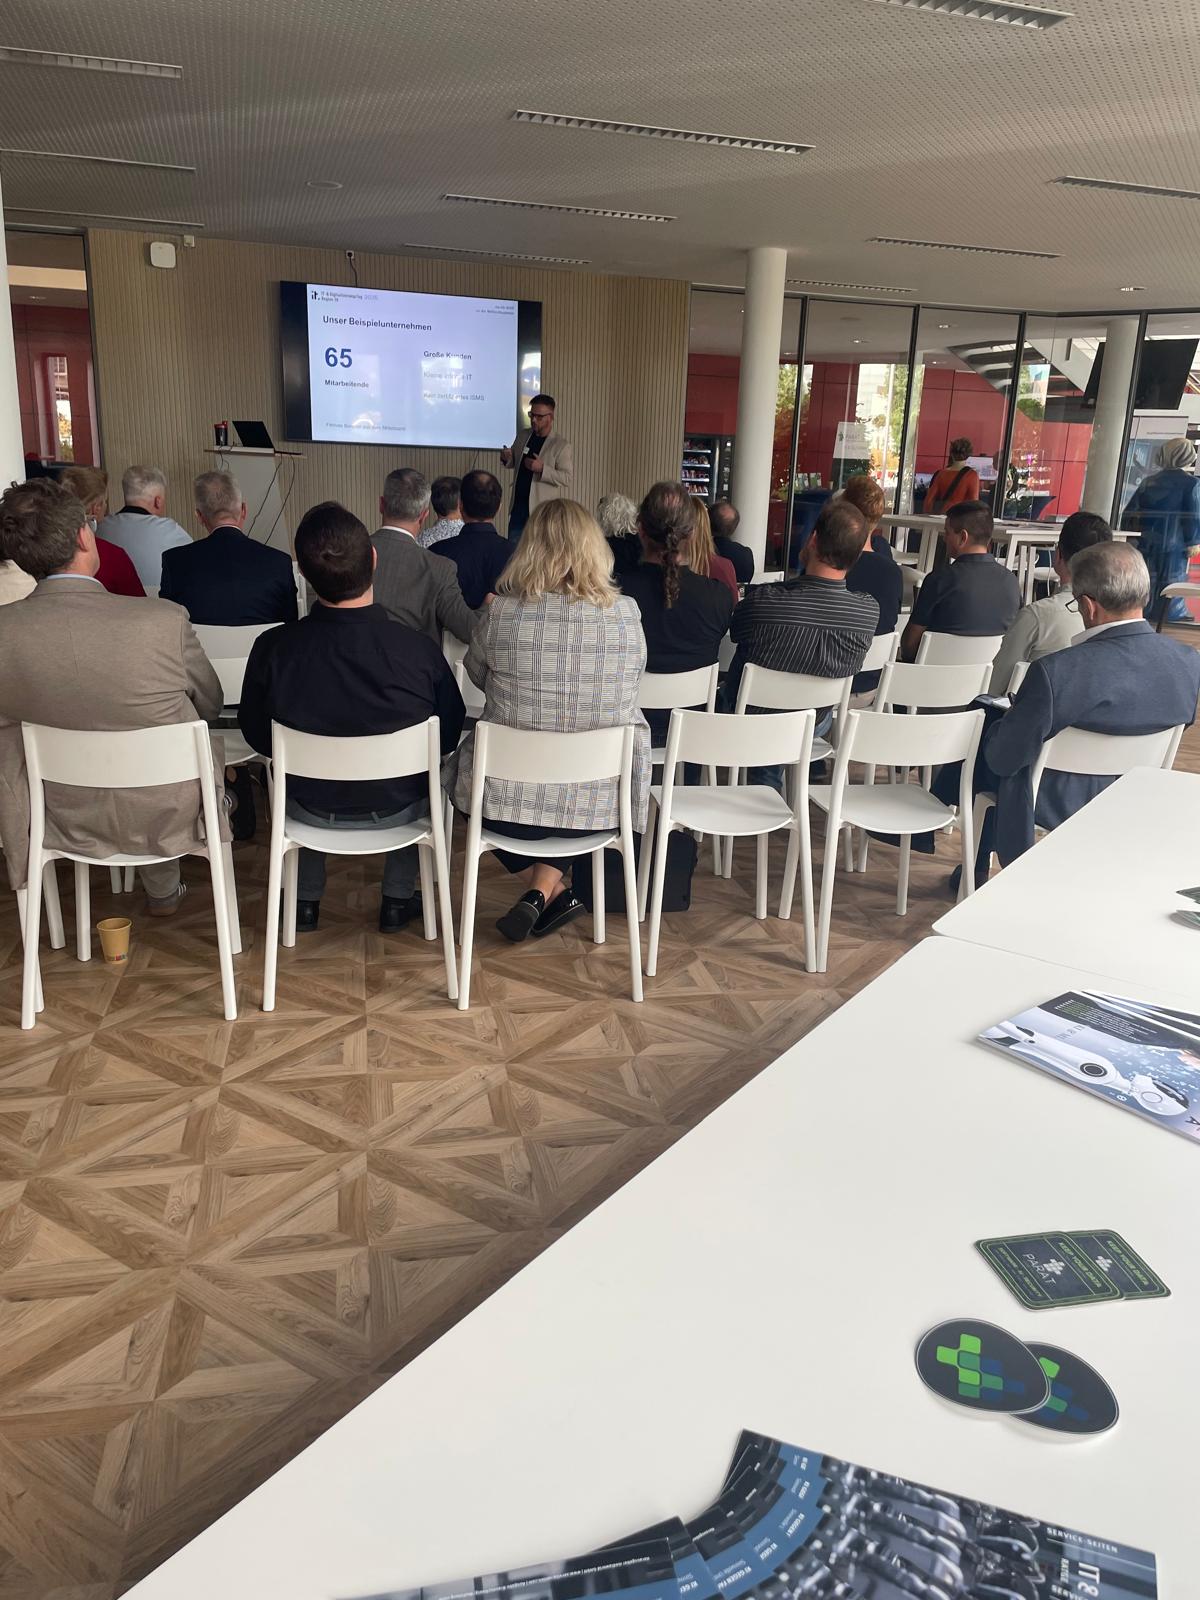
In meinem Vortrag ging es um eine Beobachtung, die viele Unternehmen kennen: KI ist häufig längst im Einsatz, bevor sie offiziell wahrgenommen oder geregelt wird. Sie hilft beim Entwurf von Angeboten, bei Texten und Bildern, bei der Zusammenfassung von Bewerbungen sowie bei Besprechungsprotokollen und Aufgabenlisten. Freigabe und tatsächliche Nutzung sind jedoch zwei verschiedene Dinge.
Deshalb lautete der praktische rote Faden des Vortrags:
- Kennen: Welche KI-Anwendungen werden wo genutzt – und mit welchen Daten?
- Entscheiden: Was ist unter welchen Bedingungen erlaubt? Wer trägt die Verantwortung?
- Nachweisen: Was wurde geprüft, umgesetzt und wirksam kontrolliert?
Das Ziel ist keine perfekte Compliance auf Knopfdruck. Ein belastbarer erster Schritt beginnt mit einem konkreten Anwendungsfall: Nutzung erfassen, Daten und Lieferkette prüfen, die Entscheidung dokumentieren und die Regel im Alltag erproben.
Vom guten Text zur belastbaren Entscheidung
Gerade bei Angeboten, Ausschreibungen oder vertraulichen Unterlagen reicht ein sprachlich gutes KI-Ergebnis nicht aus. Falsche Leistungszusagen, erfundene Referenzen oder die Eingabe von Kundendaten in einen ungeeigneten Dienst können aus einer hilfreichen Abkürzung schnell ein Risiko machen.
Für den Alltag helfen einfache, nachvollziehbare Leitplanken: öffentliche Daten im erlaubten Anwendungsfall, interne Daten nur im freigegebenen Dienst und sensible Informationen erst nach einer klaren Prüfung. Dazu gehören auch die Fragen nach Vertrag, Datennutzung, Speicherort, Unterauftragnehmern und Löschung.
Nachweise müssen dabei nicht kompliziert sein. Ein Freigabevermerk, eine dokumentierte Anbieterprüfung, ein Kompetenznachweis, ein Prüfprotokoll und ein Änderungsvermerk machen sichtbar, dass Regeln nicht nur auf Papier stehen. Genau hier treffen Anforderungen aus AI Act, DSGVO, ISO/IEC 27001, ISO/IEC 42001 und – je nach Lieferkette – TISAX auf die tägliche Praxis.
Wertvoll: Austausch auf Augenhöhe
Neben den Vorträgen waren vor allem die Gespräche vor Ort wertvoll. Unterschiedliche Perspektiven, konkrete Erfahrungen und neue Impulse rund um Informationssicherheit, KI und Digitalisierung machen deutlich: Die entscheidenden Fragen sind selten nur technisch. Sie betreffen Verantwortung, Transparenz und die Fähigkeit, eine gute Entscheidung später auch zeigen zu können.
Vielen Dank an mediaworld GmbH und Timo Grän, die WelfenAkademie e. V., alle Referentinnen und Referenten sowie die Besucherinnen und Besucher für die gelungene Veranstaltung. Ein besonderes Dankeschön geht auch an unser Team der Kämmer Consulting GmbH für die Unterstützung vor Ort.
Wir nehmen viele gute Gespräche und neue Ideen mit – und freuen uns auf das nächste Mal.
← Alle Beiträge